Dil seçimi: TR

04 · VERİ MERKEZİ & BULUT

Bulut Depolama

Kurumsal yedekleme çözümleri, sunuculardaki, sanal makinelerdeki ve bulut uygulamalarındaki verinin yerel ve bulut kopyalarını düzenli olarak alan ve gerektiğinde geri getiren sistemlerdir. Neyin, ne sıklıkla, nereye yedekleneceğini birlikte belirliyor; yedekleme altyapısını kuruyor ve geri dönüşün gerçekten çalıştığını test ederek teslim ediyoruz.

NE SAĞLAR

Yapınıza kattıkları

  • 01

    Kaybedilen veri, geri gelen veridir.

    Silinen bir dosyayı, bozulan bir veritabanını ya da çöken bir sunucuyu yedekten geri getirirsiniz. Ne kadar geriye ve ne kadar sürede dönebileceğiniz baştan bellidir.

  • 02

    Fidye yazılımı yedeğe ulaşamaz.

    Yedeğin en az bir kopyasını değiştirilemez (immutable) ya da ağdan ayrı tutuyoruz. Saldırgan sunuculara erişse bile bu kopyayı şifreleyemez.

  • 03

    Bina başına gelen, veriye gelmez.

    Yangın, su baskını ya da hırsızlık gibi durumlara karşı bir kopya bina dışında, bulutta ya da başka bir lokasyonda durur.

  • 04

    Yedeğin çalıştığını bilirsiniz.

    Yedekleme raporu "başarılı" demesi yetmez. Belirli aralıklarla örnek geri dönüş yapıyor, sonucu kayıt altına alıyoruz.

KAPSAM

Neleri kapsıyor?

Bir kurumsal yedekleme projesinde kurduğumuz ve yapılandırdığımız bileşenler:

  • Arcserve gibi kurumsal yedekleme yazılımlarının kurulumu ve yapılandırılması
  • Fiziksel sunucu, sanal makine (VMware, Hyper-V) ve veritabanı yedeklemesi
  • Yerel yedek deposu: NAS ya da yedekleme sunucusu, RAID'li disk yapısı
  • Bulut ya da ikinci lokasyona kopya (off-site)
  • Değiştirilemez (immutable) depolama ve ağdan yalıtılmış kopya
  • Microsoft 365 posta, OneDrive ve SharePoint verilerinin yedeklenmesi
  • Yedekleme takvimi, saklama politikası ve şifreleme
  • Geri dönüş testleri ve felaket kurtarma (disaster recovery) planı

SÜREÇ

Nasıl kuruyoruz

  1. Veri envanteri

    Hangi sistemde hangi verinin durduğunu, ne kadar büyüdüğünü ve hangisinin işiniz için kritik olduğunu çıkarıyoruz.

  2. Hedefleri belirleme

    Her sistem için iki soruyu cevaplıyoruz: En fazla ne kadar veri kaybı kabul edilebilir (RPO)? Sistem en geç ne zaman tekrar çalışmalı (RTO)? Yedekleme sıklığı ve altyapı bu cevaplara göre seçilir.

  3. Kurulum ve yapılandırma

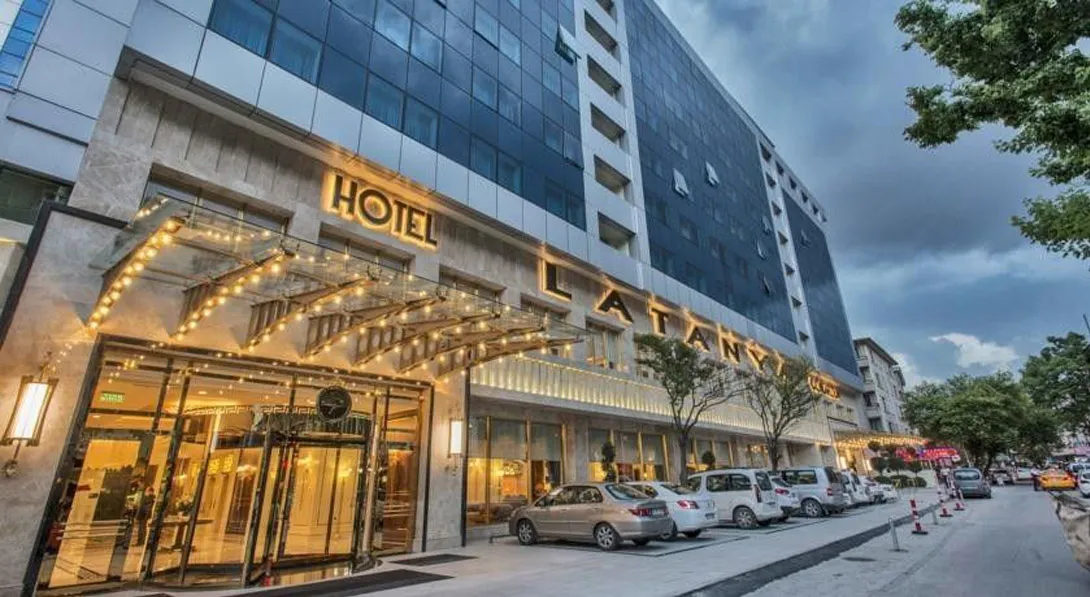
    Yedekleme yazılımını, yerel depoyu, bulut ya da ikinci lokasyon kopyasını ve şifrelemeyi kuruyoruz. Latanya Otelleri'nde Arcserve yedekleme yazılımını kurup otelin sistemlerine göre yapılandırdık.

  4. Geri dönüş testi

    Teslimden önce dosya, sanal makine ve gerekiyorsa tüm sunucu düzeyinde geri dönüşü deniyoruz. Süreleri ölçüp rapora yazıyoruz.

  5. İzleme ve periyodik kontrol

    Başarısız işler için bildirim kuruyor, geri dönüş testlerini bakım planına bağlıyoruz.

TEKNİK NOTLAR

Tasarımda neye bakıyoruz?

3-2-1 kuralı

Yedeklemede yaygın kabul gören kural: verinin en az 3 kopyası, 2 farklı ortamda ve bunlardan 1'i bina dışında tutulur. Fidye yazılımı riskinin artmasıyla bu kurala bir değiştirilemez ya da ağdan ayrı kopya ve doğrulanmış geri dönüş eklenmesi önerilir. Planı bu çerçevede kuruyoruz.

RAID ve senkronizasyon yedek değildir

RAID bir diskin arızasına karşı sistemi ayakta tutar; yanlışlıkla silinen ya da şifrelenen dosyayı geri getirmez. Bulut senkronizasyon klasörleri de silme ve şifrelemeyi aynen karşıya taşır. Gerçek yedek; geçmiş sürümleri saklayan, kaynaktan bağımsız bir kopyadır.

Bulutta veri yeri ve KVKK

Bulut kopyasının hangi ülkede tutulduğu, kişisel veri içeren yedekler için önemlidir. Verinin yurt dışına aktarımı KVKK kapsamında ayrıca değerlendirilir. Yedekleri istemci tarafında şifreliyor, bulut lokasyonunu kurumunuzun politikasına göre seçiyoruz. (Hukuki değerlendirme kurumunuzun hukuk danışmanına aittir.)

KATMAN

Veri Merkezi & Bulut katmanında

Bu hizmet yapının 4. katmanında yer alır; aynı katmandaki sistemlerle birlikte tasarlanır.

Aynı katmandaki hizmetler

MARKALAR

Kullandığımız markalar

  • Dell
  • HPE
  • Intel
  • Aten
  • Microsoft
  • VMware
  • Veeam
  • Kaspersky
  • Acronis

SSS

Sık sorulan sorular

3-2-1 yedekleme kuralı nedir?

Verinin en az 3 kopyasını, 2 farklı ortamda tutmak ve bunlardan 1'ini bina dışında saklamaktır. Böylece bir disk arızası, bir yazılım hatası ya da bina kaynaklı bir felaket tüm kopyaları aynı anda yok edemez.

Bulut yedekleme güvenli mi?

Doğru kurulduğunda evet. Yedeğin aktarım sırasında ve depoda şifrelenmesi, şifreleme anahtarının sizde kalması ve erişimin çok faktörlü doğrulamayla korunması gerekir. Bulut kopyası, bina dışında bir kopya tutmanın en pratik yollarından biridir.

RAID, yedeğin yerine geçer mi?

Hayır. RAID disk arızasına karşı kesintisiz çalışmayı sağlar, ama silinen, bozulan ya da fidye yazılımıyla şifrelenen veriyi geri getirmez. Yedek, kaynaktan bağımsız ve geçmiş sürümleri saklayan ayrı bir kopyadır.

Yedekler fidye yazılımına karşı nasıl korunur?

En etkili yol, en az bir kopyayı değiştirilemez (immutable) depolamada ya da ağdan ayrı tutmaktır. Yedekleme sistemine ayrı ve çok faktörlü korunan hesaplarla erişilmesi de gerekir. Düzenli geri dönüş testi, kopyanın gerçekten temiz ve kullanılabilir olduğunu gösterir.

Microsoft 365 verileri ayrıca yedeklenmeli mi?

Çoğu kurum için evet. Microsoft 365, hizmetin sürekliliğini sağlar; silinen ya da şifrelenen verinin uzun süreli geri getirilmesi ise büyük ölçüde müşterinin sorumluluğundadır. Posta, OneDrive ve SharePoint verilerini ayrı bir yedekleme çözümüyle korumak bu boşluğu kapatır.

Verinizi geri getirebileceğinizden emin olmak için yedekleme planınızı birlikte kuralım.