Выбор языка: RU

04 · ЦОД И ОБЛАКО

Облачное хранение данных

Корпоративное резервное копирование — это системы, которые регулярно создают локальные и облачные копии данных с серверов, виртуальных машин и облачных приложений и при необходимости восстанавливают их. Вместе с вами определяем, что, как часто и куда копировать; разворачиваем инфраструктуру резервного копирования и сдаём её, только проверив, что восстановление действительно работает.

ЧТО ЭТО ДАЁТ

Что получает ваш объект

  • 01

    Потерянные данные можно вернуть.

    Удалённый файл, повреждённую базу данных или упавший сервер вы восстанавливаете из резервной копии. Насколько далеко назад и за какое время можно вернуться, известно заранее.

  • 02

    Шифровальщик не доберётся до копии.

    Как минимум одну копию мы храним в неизменяемом (immutable) виде или изолированно от сети. Даже получив доступ к серверам, злоумышленник не сможет её зашифровать.

  • 03

    Беда со зданием — не беда с данными.

    На случай пожара, затопления или кражи одна копия хранится за пределами здания — в облаке или на другой площадке.

  • 04

    Вы знаете, что копия рабочая.

    Отметки «успешно» в отчёте о резервном копировании недостаточно. Мы периодически выполняем пробное восстановление и фиксируем результат.

СОСТАВ

Что входит в работы?

Компоненты, которые мы устанавливаем и настраиваем в проекте корпоративного резервного копирования:

  • Установка и настройка корпоративного ПО резервного копирования, например Arcserve
  • Резервное копирование физических серверов, виртуальных машин (VMware, Hyper-V) и баз данных
  • Локальное хранилище копий: NAS или сервер резервного копирования с дисками в RAID
  • Копия в облаке или на второй площадке (off-site)
  • Неизменяемое (immutable) хранилище и изолированная от сети копия
  • Резервное копирование почты Microsoft 365, OneDrive и SharePoint
  • Расписание копирования, политика хранения и шифрование
  • Тесты восстановления и план аварийного восстановления (disaster recovery)

ПРОЦЕСС

Как мы строим систему

  1. Инвентаризация данных

    Выясняем, какие данные хранятся в какой системе, как быстро они растут и какие из них критичны для вашего бизнеса.

  2. Определение целей

    Для каждой системы отвечаем на два вопроса: какую потерю данных можно допустить (RPO)? Когда система должна снова заработать (RTO)? Частота копирования и инфраструктура выбираются по этим ответам.

  3. Установка и настройка

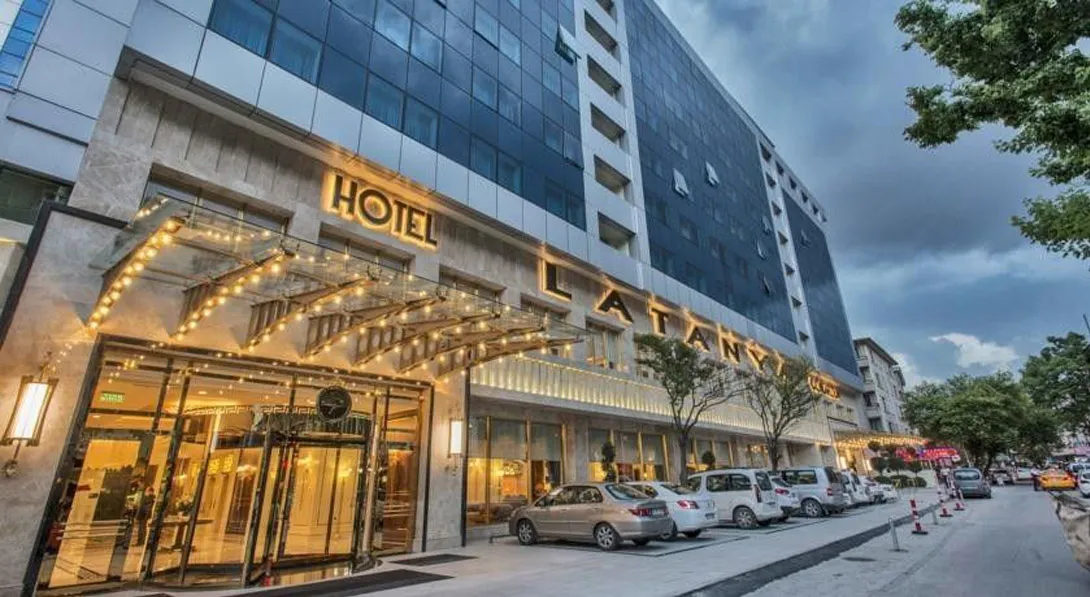
    Устанавливаем ПО резервного копирования, локальное хранилище, копию в облаке или на второй площадке и шифрование. В отелях Latanya мы установили ПО резервного копирования Arcserve и настроили его под системы отеля.

  4. Тест восстановления

    До сдачи проверяем восстановление на уровне файлов, виртуальных машин и при необходимости сервера целиком. Замеряем время и вносим его в отчёт.

  5. Мониторинг и периодический контроль

    Настраиваем уведомления о неудачных заданиях и включаем тесты восстановления в план обслуживания.

ТЕХНИЧЕСКИЕ ПРИМЕЧАНИЯ

На что мы обращаем внимание при проектировании?

Правило 3-2-1

Общепринятое правило резервного копирования: не менее 3 копий данных, на 2 разных носителях, и 1 из них — за пределами здания. С ростом угрозы шифровальщиков к этому правилу рекомендуют добавить неизменяемую или изолированную от сети копию и проверенное восстановление. Мы строим план именно в этих рамках.

RAID и синхронизация — не резервная копия

RAID сохраняет работоспособность системы при отказе диска, но не вернёт случайно удалённый или зашифрованный файл. Папки облачной синхронизации тоже переносят удаление и шифрование на другую сторону как есть. Настоящая резервная копия — это независимая от источника копия, хранящая прошлые версии.

Расположение данных в облаке и KVKK

Для копий с персональными данными важно, в какой стране хранится облачная копия. Передача данных за рубеж отдельно оценивается в рамках KVKK (Закон Турции № 6698 о защите персональных данных). Мы шифруем копии на стороне клиента и выбираем облачную площадку в соответствии с политикой вашей организации. (Юридическая оценка остаётся за юридическим консультантом вашей организации.)

УРОВЕНЬ

Уровень «ЦОД и облако»

Эта услуга относится к 4-му уровню здания и проектируется вместе с другими системами этого уровня.

Услуги того же уровня

БРЕНДЫ

Бренды, с которыми работаем

  • Dell
  • HPE
  • Intel
  • Aten
  • Microsoft
  • VMware
  • Veeam
  • Kaspersky
  • Acronis

ВОПРОСЫ

Частые вопросы

Что такое правило резервного копирования 3-2-1?

Это хранение не менее 3 копий данных на 2 разных носителях, причём 1 из них — за пределами здания. Так отказ диска, программная ошибка или авария в здании не уничтожат все копии одновременно.

Насколько безопасно облачное резервное копирование?

При правильной настройке — безопасно. Копия должна шифроваться при передаче и в хранилище, ключ шифрования должен оставаться у вас, а доступ — защищаться многофакторной аутентификацией. Облачная копия — один из самых практичных способов хранить копию за пределами здания.

Может ли RAID заменить резервное копирование?

Нет. RAID обеспечивает непрерывную работу при отказе диска, но не возвращает удалённые, повреждённые или зашифрованные вымогателем данные. Резервная копия — это отдельная копия, независимая от источника и хранящая прошлые версии.

Как защитить резервные копии от программ-вымогателей?

Самый действенный способ — хранить хотя бы одну копию в неизменяемом (immutable) хранилище или изолированно от сети. Доступ к системе резервного копирования должен идти через отдельные учётные записи с многофакторной защитой. Регулярный тест восстановления показывает, что копия действительно чистая и пригодна к использованию.

Нужно ли отдельно делать резервные копии данных Microsoft 365?

Для большинства организаций — да. Microsoft 365 обеспечивает непрерывность сервиса, а долгосрочное восстановление удалённых или зашифрованных данных во многом остаётся ответственностью клиента. Отдельное решение для резервного копирования почты, OneDrive и SharePoint закрывает этот пробел.

Давайте вместе составим план резервного копирования, чтобы вы были уверены, что сможете вернуть свои данные.